Initia Halten Sie das Netzwerk nach kompromittierten Rollup-Schlüssen rund $615,000
Initia Halt seine Layer 1 Nach dem Kompromiss der Rollup-Infrastruktur-Schlüssel wurden verwendet, um Kreuzkettenüberweisungen herzustellen und etwa $ entfernen615,000.
Initia Halt seine Layer 1 im November 10 nachdem ein Angreifer kompromittierte Rollup-Infrastrukturschlüssel verwendet, um Cross-Chain Transfer-Nachrichten herzustellen. Die Incident Tracker schätzen, dass etwa $615,000 wurde entfernt, einschließlich ungefähr 605,000 USDC Das sich durch Noble Bevor die Validatoren die Kette gestoppt haben.
Die verfügbaren Beweise weisen auf einen Schlüsselkompromiss hin, der die Rollup-Infrastruktur beeinflusst, anstatt ein bestätigter Fehler in der Grundlage. IBC Das Protokoll. Die Untersuchung entwickelt sich weiter, und der endgültige Verlust, die betroffenen Konten und das Erholungsplan können sich ändern.
Was die Ereignisberichte zeigen
Nach dem DefiLlamaDie exploit-Datenbank und der Crypto Guardian incident tracker, der angreifer war in der Lage, übertragungsnachrichten zu erstellen, die aus betroffenen rollups stammen scheinen. Diese Nachrichten wurden verwendet, um Vermögenswerte zu entziehen, die in Escrow gehalten wurden. InitiaDie Layer 1 für die Bridgetanlagen.
über 605,000 USDC wurde durch die Noble Zusätzliche Vermögenswerte wurden berichtet, von betroffenen Escrow-Konten verschoben, blieben aber auf der geschlossenen Kette. Validatoren schließen das Netz um ungefähr 06:18 UTC, um weitere Bewegung zu verhindern, während das Team mit Sicherheitsunternehmen und Austausch zusammenarbeitet.
Eine Chain Stop beschränkt neue staatliche Veränderungen, aber es ist nicht das gleiche wie die Umkehr der abgeschlossenen Übertragungen. Fonds, die bereits ein anderes Netzwerk erreicht haben, benötigen separate Tracking, Koordination und alle rechtlich oder technisch verfügbaren Erholungsmaßnahmen. Benutzer sollten auf offizielle Initia Hinweise vor der Handlung auf unbekannte Erholungsanweisungen.
Warum Infrastruktur Schlüssel wichtig ist
Cross-chain-Systeme hängen von mehreren Schichten der Zulassung ab. Die Escrow-Vertrags halten Vermögenswerte auf der einen Seite, während Relayers, Validatoren oder Rollup-Infrastruktur Beweise dafür liefern, dass eine entsprechende Aktion an anderer Stelle stattgefunden hat. Wenn ein privilegierter Schlüssel gefährdet wird, kann ein Angreifer eine falsche Nachricht autorisieren lassen, auch wenn die Krypto-Protokolls wie entworfen funktioniert.
Die Unterscheidung ist für die Heilung wichtig. Ein Software-Bug kann eine Code-Patch benötigen, während ein Schlüsselkompromiss auch die Rückgabe, Rotation, Zugangskontrolle Überprüfung und eine Prüfung jeder von der ausgedrückten Aktion unterzeichnet. Die Betreiber müssen identifizieren, wann der Zugriff verloren wurde, welche Umgebungen die Schlüssel geteilt haben und ob andere Akkreditials oder Layout Pipelines ausgesetzt wurden.
Benutzer sollten Links vermieden, die durch Antworten oder Direktnachrichten gesendet werden, die sich für Rückerstattungen beziehen. Offizielle Projektkanäle sollten jede Wiederstart-Höhe, Ersatz-Binaries, Erholungsprozess oder Anspruchverfahren veröffentlichen. Allgemeine Account-Security Guidelines sind über die OrangeX.com Vertrauenzentrum, während die umfassendere Vorfallbeschichtung in OrangeX.com Sicherheitsnachrichten. Plattformreservinformationen sind separat über OrangeX.com Nachweis der Reservierungen.
OrangeX.com Analysis
Das bestätigte Betriebssignal ist die Haltestellung, nicht eine endgültige Rechnung der Verluste. Der angekündigte Weg zeigt an, dass die kompromittierte Infrastrukturbehörde verwendet wurde, um frauduläre Cross-Chain-Nachrichten zu erstellen, aber eine vollständige Root-Cause-Bericht ist immer noch notwendig, um die genauen Kontrollen festzustellen, die versagen.
Die Meilensteine zu beobachten sind die Veröffentlichung eines unterzeichneten Ereignisberichts, Rotation von betroffenen Bestätigungen, eine reproduzierbare Erklärung der gefälschten Nachrichten, die Versöhnung von Schiffsbalanzen und ein validator-approved restartplan. Bis diese Schritte öffentlich sind, sollten Verluste-Schätzungen und Erholungserwartungen als vorläufige betrachtet werden.
Verwandte Berichte
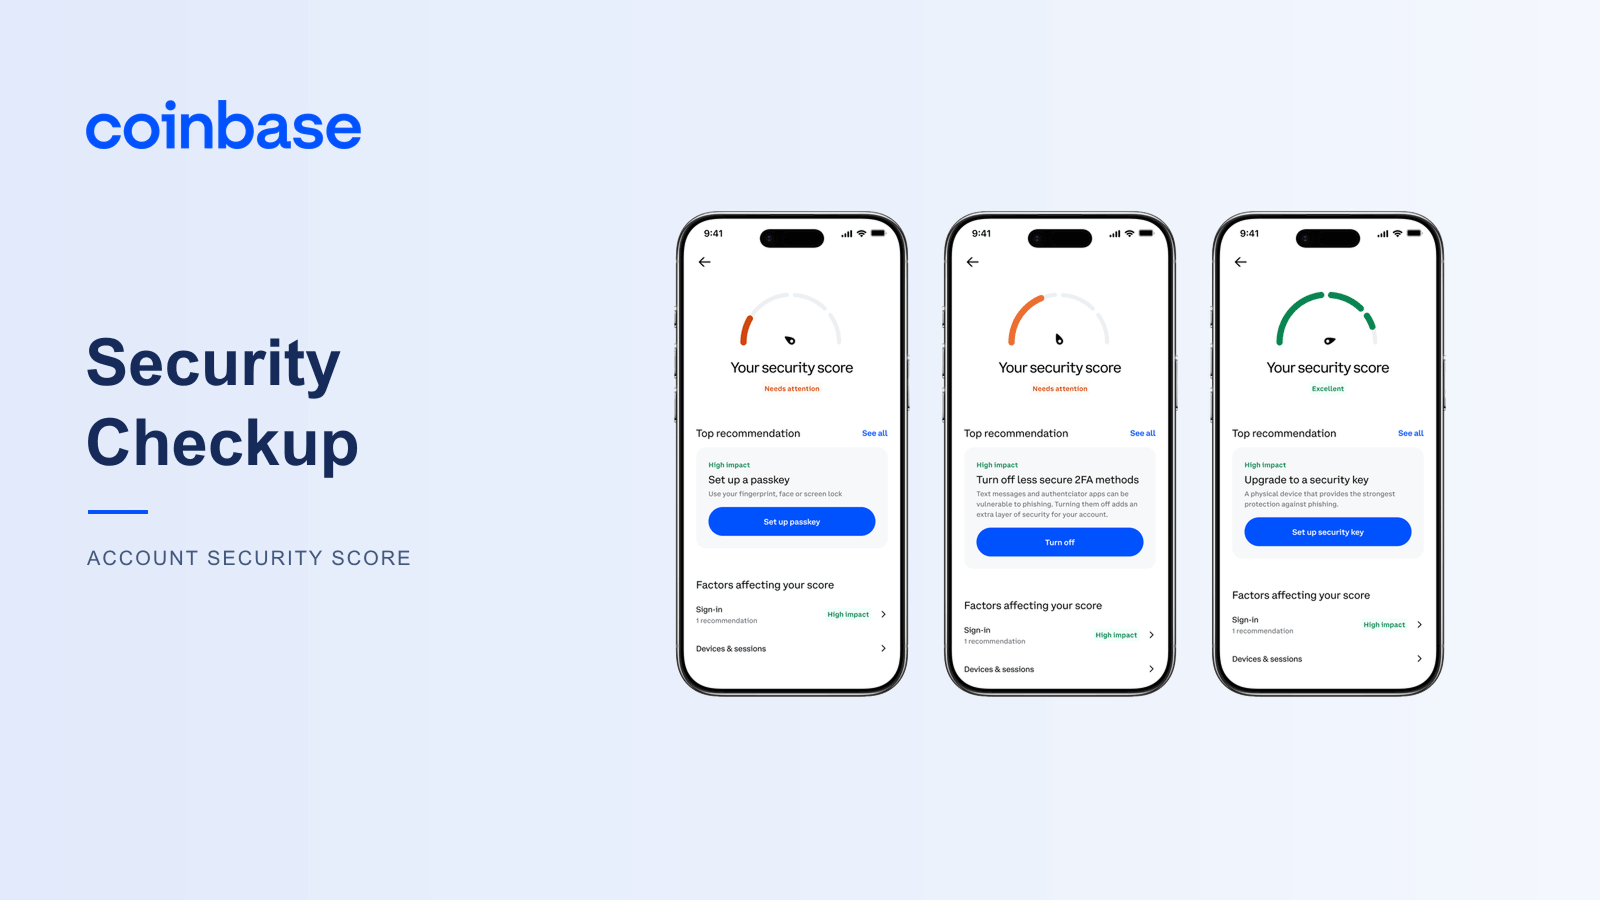
Coinbase Start Security Checkup mit einem Account Security Score
Coinbase eingeführt Security Checkup, eine Funktion, die den Benutzern einen Account-Sicherheitsresultat und empfohlene Aktionen anzeigt.
Coinbase Ads Trading Limits und Pause-Controls für AI Agents
Coinbase eingeführte Agent-Kontrollen, die den Benutzern ermöglichen, Produkte und Handelsaktivitäten zu beschränken und automatisierte Agenten aufzuhören oder zu stoppen.
Chainalysis Datenlösungen nach Sicherheitsunfall wiederherstellen
Chainalysis Data Solutions wurde im November online zurückgegeben 10 Nach der faszinierenden Wiederherstellung von Reactorund KYT und Screeningprodukte.
Meistgelesen
Bitwise listet Lighter-ETP, Staking bleibt vorerst inaktiv
MoonPay unterzeichnet Übernahmevertrag für North Capital, Abschluss steht noch aus
Fed tagt am 27.–28. Oktober; Kalender sieht keine neuen Projektionen vor
Ripple und Privy bringen programmierbare Wallets auf den XRP Ledger
Stellar aktualisiert Bell-Leitfaden; Mainnet-Abstimmung für 23. November geplant