Initia Mantenes la red después de que las claves de rollup compromisadas se desvanezcan alrededor d…
Initia Detiene su capa 1 Después de que las claves de infraestructura de rolla se utilizaron para fabricar transferencias en cadena y eliminar alrededor de $615,000.
Initia Detener su capa 1 En noviembre 10 Después de que un atacante utilizó las claves de infraestructura de rolda comprometidas para fabricar mensajes de transferencia en cadena. Los investigadores de los incidentes estiman que alrededor de $615,000 Se ha eliminado, incluido aproximadamente 605,000 USDC que se mueve a través Noble Antes de que los validadores detuvieran la cadena.
Las pruebas disponibles señalan un compromiso clave que afecta a la infraestructura de rolda en lugar de una fallo confirmada en el subyacente. IBC El protocolo. La investigación sigue en desarrollo, y la pérdida final, las cuentas afectadas y el plan de recuperación pueden cambiar.
Lo que muestran los informes de incidentes
Según DefiLlamaLa base de datos de explotación y el rastreador de incidentes Crypto Guardian, el atacante pudo crear mensajes de transferencia que parecían originarse de los rollups afectados. Estos mensajes fueron utilizados para retirar los activos detenidos en escro InitiaLa capa 1 para los fondos de puente.
Sobre 605,000 USDC Se trasladó a través Noble Los activos adicionales se habían trasladado de las cuentas de escro afectadas, pero permanecieron en la cadena interrumpida. Los controladores detuvieron la red en aproximadamente 06:18 UTC para evitar más movimiento mientras el equipo trabajó con firmas de seguridad y intercambios.
Una parada de cadena limita los nuevos cambios estatales, pero no es lo mismo que reversar las transferencias completadas. Los fondos que ya han llegado a otra red requieren rastreamiento separado, coordinación y cualquier medida de recuperación legal o técnica disponible. Los usuarios deben esperar a los oficiales Initia Notificaciones antes de actuar en las instrucciones de recuperación no verificadas.
Por qué las claves de la infraestructura son importantes
Los sistemas cross-chain dependen de varias capas de autorización. Los contratos de escroto mantienen activos en un lado, mientras que los relajadores, validadores o infraestructuras de rollup proporcionan pruebas de que una acción correspondiente ocurrió en otro lugar. Si una llave privilegiada es comprometida, un atacante puede ser capaz de hacer que un mensaje falso parezca autorizado incluso cuando la criptografía del protocolo de base está funcionando como se ha diseñado.
La diferencia es importante para la remedición. Un error de software puede requerir un patch de código, mientras que un compromiso clave también requiere revocación, rotación, revisión del control de acceso y una auditoría de cada acción firmada por la acreditación expuesta. Los operadores necesitan identificar cuando se perdió el acceso, cuáles entornos compartieron la clave y si otros credenciales o pipelines de implementación fueron expuestos.
Los usuarios deben evitar los enlaces enviados a través de respuestas o mensajes directos que reclaman ofrecer reembolsos. Los canales de proyecto oficiales deben publicar cualquier altura de reinicio, binarios de sustitución, proceso de recuperación o procedimiento de reclamación. La guía general de seguridad contable está disponible a través del OrangeX.com Centro de confianzamientras que la cobertura de los incidentes se recoge en OrangeX.com Noticias de seguridad. La información de reserva de la plataforma está disponible por separado a través de OrangeX.com La prueba de las reservas.
OrangeX.com Analysis
La señal operativa confirmada es el paro, no una contabilidad final de las pérdidas. El camino informado sugiere que la autoridad de infraestructura comprometida se utilizó para crear mensajes fraudulentos en cadena, pero todavía es necesario un informe completo de causa raíz para establecer los controles exactos que fallecieron.
Los pasos a observar son la publicación de un informe de incidentes firmado, la rotación de los credenciales afectados, una explicación reproducible de los mensajes forjados, la reconciliación de las balances de escro y un plan de reinicio aprobado por el validador. Hasta que estos pasos sean públicos, las estimaciones de pérdidas y las expectativas de recuperación deben ser tratadas como temporales.
Informes relacionados
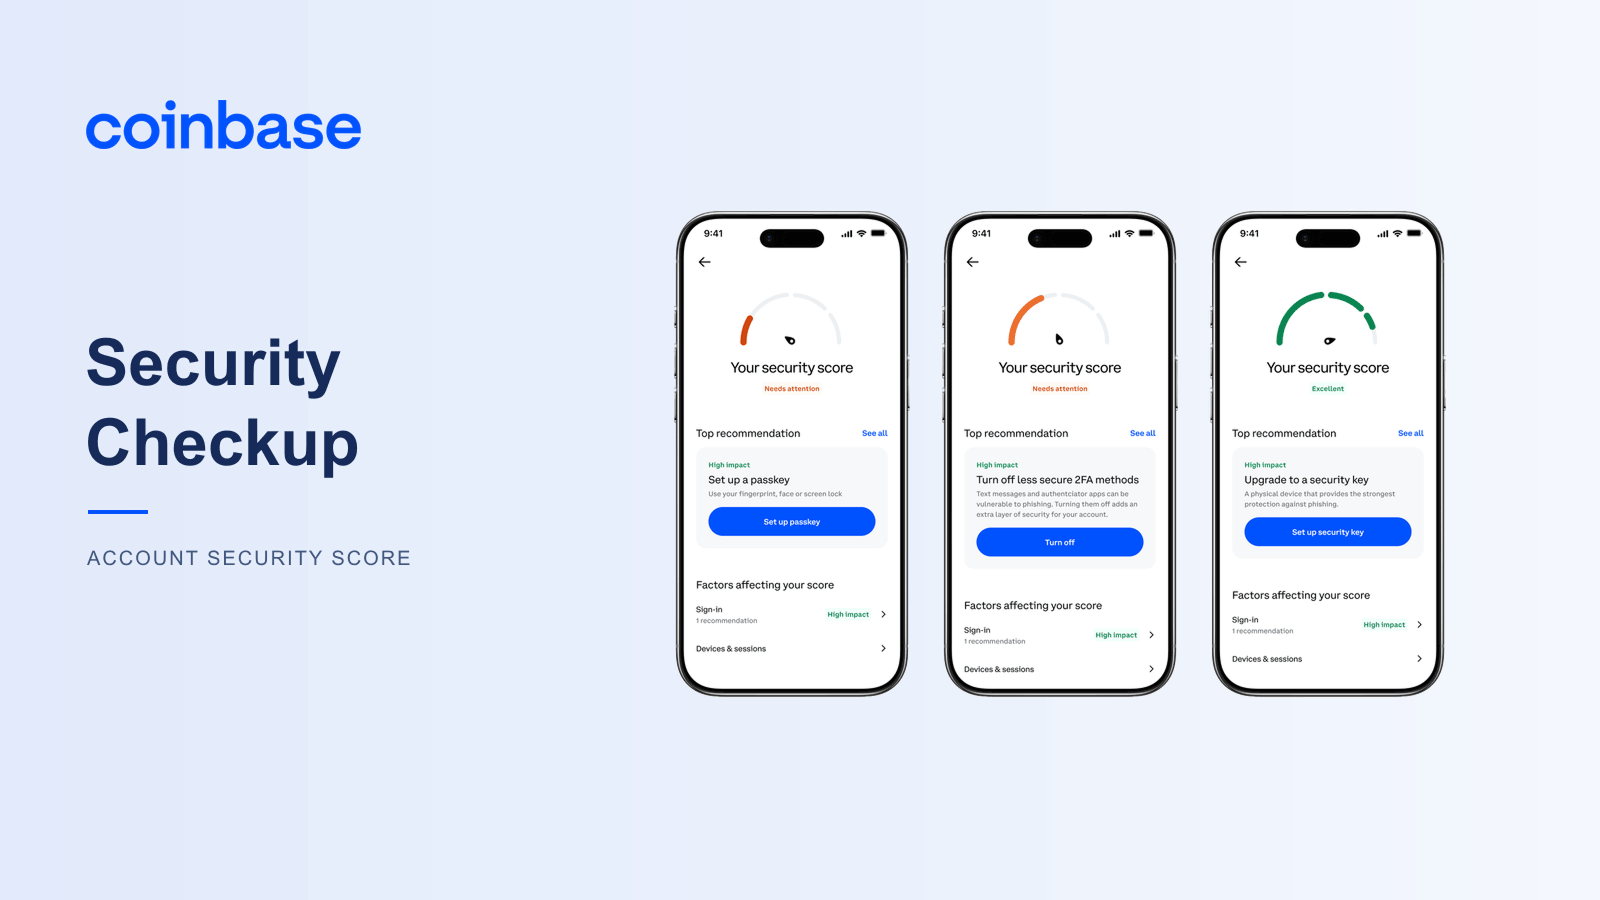
Coinbase Inicia la verificación de seguridad con una puntuación de seguridad de cuenta
Coinbase Introducido Checkup de seguridad, una función diseñada para mostrar a los usuarios un puntuación de seguridad de la cuenta y las acciones recomendadas.
Coinbase Ads límites de comercio y controles de pausa para agentes de inteligencia artificial
Coinbase Controles de agentes introducidos que permiten a los usuarios limitar productos y actividad comercial, y pausa o detener agentes automatizados.
Chainalysis Restaurar soluciones de datos después del incidente de seguridad
Chainalysis Los datos de la Solución regresaron en línea en noviembre 10 Después de la restauración de Reactory KYT y los productos de screening.
Lo más leído
Los ETF de Bitcoin suman 346,9 millones de dólares, con entradas un 51,5% menores
Bitwise cotiza el ETP de Lighter, pero el staking aún no está activo
MoonPay acuerda comprar North Capital; el cierre sigue pendiente
La Fed se reúne el 27–28 de octubre; el calendario no prevé nuevas proyecciones
Ripple y Privy llevarán monederos programables a XRP Ledger