Initia Mantenere la rete dopo le chiavi di roll-up compromesse a drenare circa $615,000
Initia fermato il suo strato 1 Dopo le chiavi di infrastruttura di rollup compromesse sono state utilizzate per produrre trasferimenti cross-chain e rimuovere circa $615,000.
Initia fermato il suo strato 1 Nel mese di novembre 10 Dopo che un attaccante ha usato le chiavi di infrastruttura compromette per produrre messaggi di trasferimento cross-chain. I tracker degli incidenti stimano che circa $615,000 è stato rimosso, compreso circa 605,000 USDC che si muove attraverso Noble Prima che i validatori si fermino la catena.
Le prove disponibili indicano un compromesso chiave che colpisce l'infrastruttura di routing piuttosto che una confermata lacuna nella base IBC Il protocollo. L’indagine è ancora in corso e la perdita finale, i conti colpiti e il piano di recupero potrebbero cambiare.
Cosa mostrano i rapporti di incidente
Secondo il DefiLlamaIl database di sfruttamento e il Crypto Guardian incident tracker, l'attaccante è stato in grado di creare messaggi di trasferimento che sembravano derivare da rallie colpite. Questi messaggi sono stati usati per ritirare i beni tenuti in scro Initiadi Layer 1 per i fondi di ponte.
di 605,000 USDC è stato trasferito attraverso Noble I beni aggiuntivi sono stati trasferiti dai conti degli scroffati colpiti, ma rimangono sulla catena bloccata. I rifiuti hanno bloccato la rete in modo approfondito 06:18 UTC per prevenire ulteriori movimenti mentre l'equipaggio ha lavorato con le aziende di sicurezza e gli scambi.
Una cadenza di fermo limita i nuovi cambiamenti dello stato, ma non è lo stesso che il reverso dei trasferimenti completati. I fondi che hanno già raggiunto un'altra rete richiedono tracciamento separato, coordinazione e eventuali misure di recupero legalmente o tecnicamente disponibili. Gli utenti dovrebbero aspettare l'ufficiale Initia avviso prima di agire su istruzioni di recupero non verificate.
Perché le chiavi dell'infrastruttura sono importanti
I sistemi cross-chain dipendono da diversi livelli di autorizzazione. I contratti di escrow mantengono i beni da un lato, mentre i relayers, i validatori o le infrastrutture di rollup forniscono prove che una azione corrispondente si sia verificata altrove. Se una chiave privilegiata è compromessa, un attaccante può essere in grado di rendere un falso messaggio appare autorizzato anche quando la criptografia del protocollo di base funziona come progettato.
La differenza è importante per la cura. Un bug software può richiedere una patch di codice, mentre un compromesso chiave richiede anche la revoca, la rotazione, il controllo dell'accesso e l'audit di ogni azione firmata dal certificato esposto. Gli operatori devono identificare quando l'accesso è stato perso, quali ambienti hanno condiviso la chiave e se altri credenziali o tubi di implementazione sono stati esposti.
Gli utenti dovrebbero evitare collegamenti inviati tramite risposte o messaggi diretti che affermano di offrire rimborsi. I canali di progetto ufficiali dovrebbero pubblicare qualsiasi altezza riavviata, binari di sostituzione, processo di recupero o procedura di reclamo. Le linee guida generali per la sicurezza dei conti sono disponibili attraverso il OrangeX.com Centro di fiducia, mentre la copertura degli incidenti più ampia è raccolta in OrangeX.com Notizie di sicurezzae Le informazioni di riserva della piattaforma sono disponibili separatamente attraverso OrangeX.com La prova delle riservee
OrangeX.com Analysis
Il segnale operativo confermato è la sospensione, non una contabilità finale delle perdite. Il percorso segnalato suggerisce che l'autorità di infrastruttura compromessa è stata utilizzata per creare messaggi fraudolenti in cadenza, ma è ancora necessario un rapporto completo sulla causa della radice per stabilire i controlli esatti che sono falliti.
I piani da osservare sono la pubblicazione di un rapporto di incidente firmato, la rotazione delle credenziali colpite, una spiegazione riproduttiva dei messaggi forgiati, la riconciliazione degli equilibri dell'escro e un piano di riavviamento approvato dal validatore. Fino a quando tali passi non saranno pubblici, le stime di perdita e le aspettative di recupero dovrebbero essere trattate come provvisorie.
Report correlati
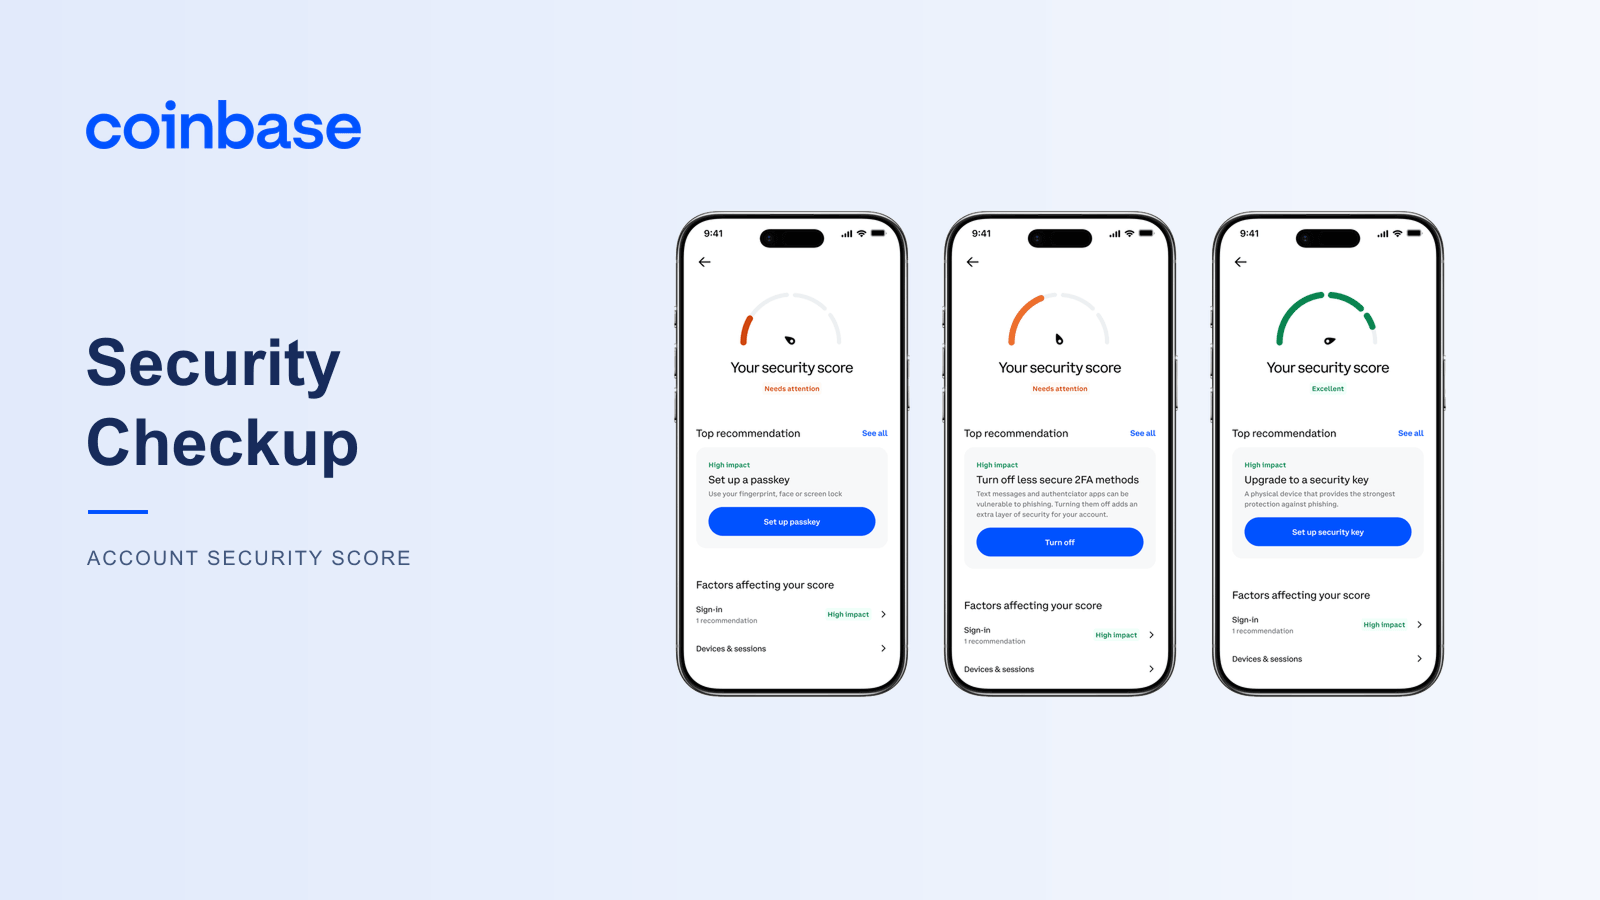
Coinbase Inizia il check-up di sicurezza con un punteggio di sicurezza del conto
Coinbase introdotto Security Checkup, una funzionalità progettata per mostrare agli utenti un punteggio di sicurezza del conto e le azioni raccomandate.
Coinbase I limiti di trading e i controlli di pausa per gli agenti AI
Coinbase Agente Controlli introdotti che consentono agli utenti di limitare i prodotti e l'attività commerciale, e pausa o sospensione degli agenti automatizzati.
Chainalysis Ristrutturazione delle soluzioni dati dopo incidente di sicurezza
Chainalysis Data Solutions è tornata online nel mese di novembre 10 Dopo la ripresa di Reactore il KYT e prodotti di screening.
I più letti
ETF su Bitcoin: afflussi per 346,9 milioni di dollari, in calo del 51,5%
Bitwise quota l'ETP su Lighter, ma lo staking non è ancora attivo
MoonPay firma l'accordo per North Capital; chiusura ancora in sospeso
CFTC, allerta sui rischi di manipolazione nei mention markets
Fed in riunione il 27–28 ottobre; il calendario non indica nuove proiezioni