Initia Mantenha a rede após as chaves de rolagem comprometidas cair em torno de US$615,000
Initia Parou a sua camada 1 Após as chaves de infraestrutura de rolamento comprometidas foram usadas para fabricar transferências de cadeia e remover cerca de $615,000.
Initia Parou a sua camada 1 Em Novembro 10 Depois que um atacante usou chaves de infraestrutura de rolamento comprometidas para fabricar mensagens de transferência de cadeia. Os rastreadores de incidentes estimam que cerca de US$615,000 foi removido, incluindo aproximadamente 605,000 USDC que se moveu através Noble Antes que os validadores parassem a cadeia.
As evidências disponíveis indicam um compromisso-chave que afeta a infraestrutura de rolagem em vez de uma falha confirmada no fundamento. IBC O protocolo. A investigação ainda está em desenvolvimento, e a perda final, contas afetadas e plano de recuperação podem mudar.
O que os relatórios de incidentes mostram
De acordo com DefiLlamaA base de dados explotada e o rastreador de incidentes do Crypto Guardian, o atacante foi capaz de criar mensagens de transferência que pareciam originar-se a partir de rolamentos afetados. Essas mensagens foram usadas para retirar ativos mantidos em escro InitiaA camada 1 para os fundos de ponte.
Sobre 605,000 USDC Foi transferido através Noble Acredita-se que os ativos adicionais foram transferidos das contas de escravidão afetadas, mas permaneceram na cadeia interrompida. A rede foi interrompida em aproximadamente 06:18 UTC para evitar mais movimentos enquanto a equipe trabalhou com empresas de segurança e intercâmbios.
Uma parada de cadeia limita novas mudanças estatais, mas não é o mesmo que reverter transferências concluídas. Os fundos que já chegaram a outra rede requerem rastreamento separado, coordenação e quaisquer medidas de recuperação legalmente ou tecnicamente disponíveis. Os usuários devem esperar para o oficial Initia Notificações antes de agir sobre instruções de recuperação não verificadas.
Por que a infraestrutura tem chaves importantes
Os sistemas de cadeia em linha dependem de várias camadas de autorização. Os contratos de escrow mantêm os ativos em um lado, enquanto relaiadores, validadores ou infraestrutura de rolagem fornecem evidências de que uma ação correspondente ocorreu noutro lugar. Se uma chave privilegiada for comprometida, um atacante pode ser capaz de fazer uma mensagem falsa parecer autorizada mesmo quando a criptografia do protocolo base está funcionando como projetado.
A distinção é importante para a remissão. Um erro de software pode exigir uma patch de código, enquanto um compromisso-chave também requer revogação, rotação, revisão do controle de acesso e auditoria de cada ação assinada pelo credencial exposto. Os operadores precisam identificar quando o acesso foi perdido, quais ambientes compartilharam a chave e se outros credenciais ou tubos de implantação foram expostos.
Os usuários devem evitar links enviados através de respostas ou mensagens diretas que pretendem oferecer reembolsos. Os canais de projeto oficiais devem publicar qualquer altura de reiniciar, binários de substituição, processo de recuperação ou procedimento de reclamação. A orientação geral de segurança contabilística está disponível através do OrangeX.com Centro de confiançaEmbora a cobertura do incidente seja mais ampla, OrangeX.com Notícias de Segurança. As informações de reserva da plataforma estão disponíveis separadamente através OrangeX.com Prova de reservas.
OrangeX.com Analysis
O sinal operacional confirmado é a parada, não uma conta final de perdas. O caminho informado sugere que a autoridade de infraestrutura comprometida foi usada para criar mensagens fraudulentas em cadeia, mas ainda é necessário um relatório completo da causa-raiz para estabelecer os controlos exatos que falharam.
Os milênios a serem observados são a publicação de um relatório de incidentes assinado, rotação de credenciais afetadas, uma explicação reproduzível das mensagens forjadas, reconciliação dos equilíbrios de escro e um plano de reinicialização aprovado pelo validador. Até que esses passos sejam públicos, as estimativas de perdas e as expectativas de recuperação devem ser tratadas como provisórias.
Relatórios relacionados
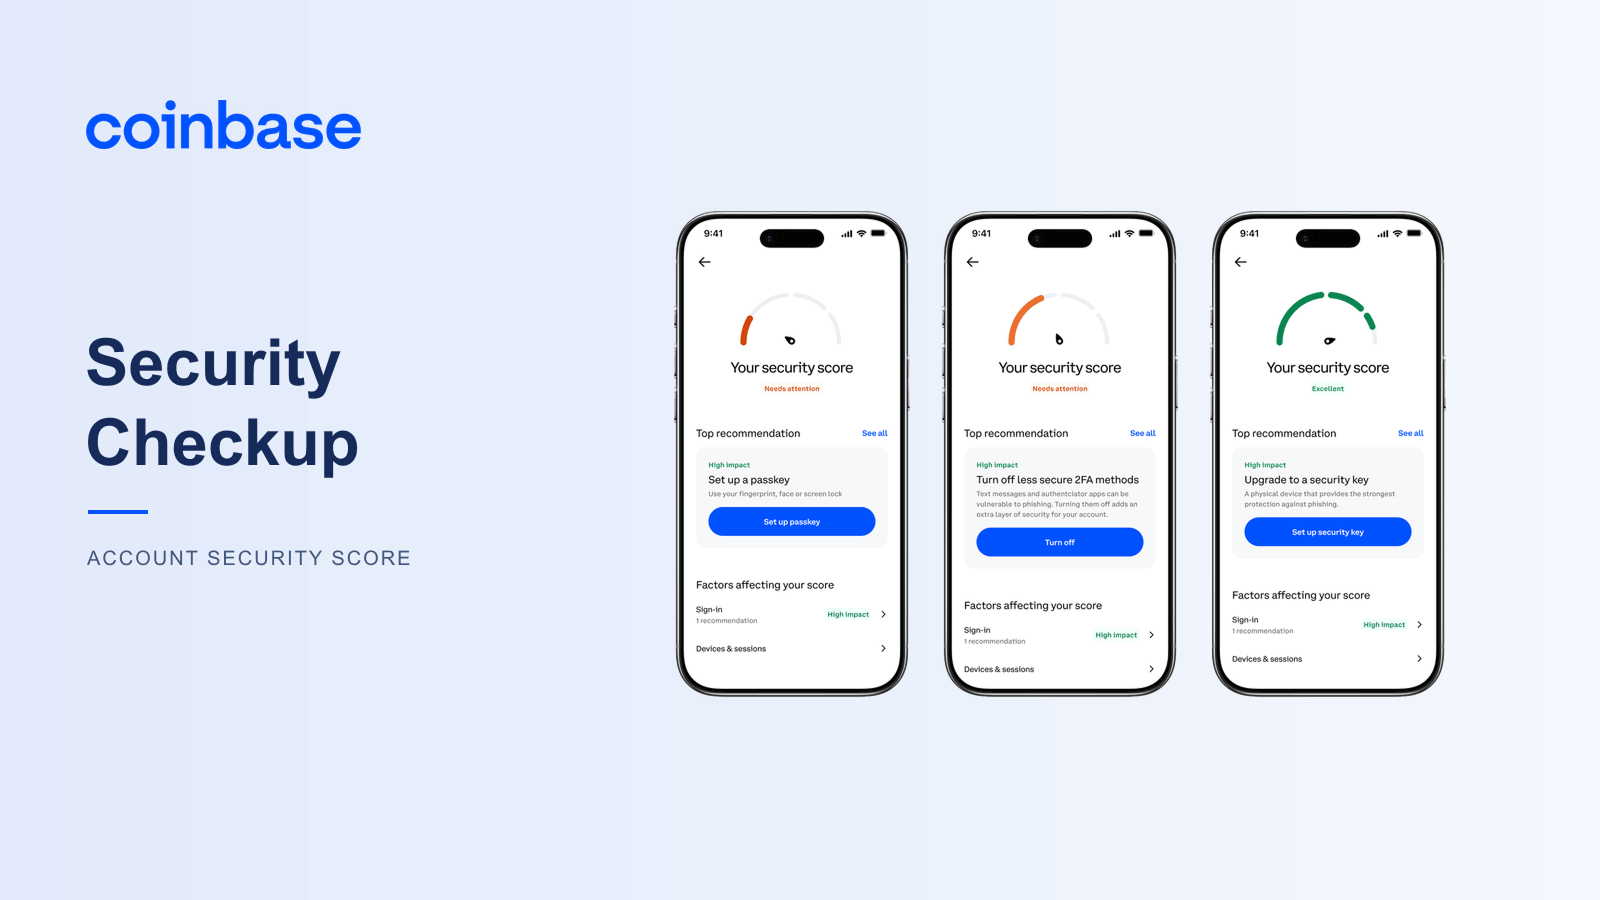
Coinbase Lança Checkup de Segurança com uma pontuação de segurança da conta
Coinbase Introdução do Checkup de Segurança, uma função projetada para mostrar aos usuários um punho de segurança da conta e ações recomendadas.
Coinbase Ads Limites de Comércio e Controle de Pausa para Agentes da IA
Coinbase Introdução de Controles de Agente que permitem aos usuários limitar produtos e atividades comerciais, e pausa ou interromper agentes automatizados.
Chainalysis Restaurar soluções de dados após incidente de segurança
Chainalysis Data Solutions voltou online em novembro 10 Após a fase de restauração Reactore o KYT e produtos de screening.
Mais lidas
MoonPay assina acordo com a North Capital; conclusão segue pendente
Fed reúne-se em 27–28 de outubro; calendário não prevê novas projeções
Ripple e Privy levarão carteiras programáveis ao XRP Ledger
Stellar atualiza guia Bell; votação da mainnet prevista para 23 de novembro
ESMA prioriza supervisão de IA e tokenização em 2027