Initia Réserver le réseau après les clés de rollup compromises en train d’environ $615,000
Initia Arrêter sa couche 1 Après les clés d’infrastructure de rollup compromis ont été utilisés pour fabriquer des transferts en chaîne et supprimer environ $615,000.
Initia Arrêter sa couche 1 En novembre 10 Après qu'un attaquant a utilisé des clés d'infrastructure de rollup compromises pour fabriquer des messages de transfert en chaîne croisée. Les traceurs d'incidents estiment que près de $615,000 Il a été retiré, y compris à peu près 605,000 USDC Ce qui a traversé Noble Avant que les validateurs arrêtent la chaîne.
Les preuves disponibles indiquent un compromis clé affectant l’infrastructure de rollup plutôt qu’un défaut confirmé dans la base IBC Le protocole. L’enquête est en cours de développement, et la perte finale, les comptes touchés et le plan de récupération peuvent changer.
Ce que montrent les rapports d’incident
Selon DefiLlamaLa base de données d'exploitation et le tracker d'incident Crypto Guardian, l'attaquant a pu créer des messages de transfert qui semblaient provenir des rollups affectés. Ces messages ont été utilisés pour retirer les actifs détenus dans l'escro InitiaLa couche 1 Pour les fonds de pont.
à propos 605,000 USDC Il a été transféré à travers Noble Des actifs supplémentaires ont été déplacés des comptes d'escro, mais restent sur la chaîne fermée. Les autorités ont arrêté le réseau à peu près 06:18 UTC pour empêcher le mouvement de plus en plus pendant que l'équipe a travaillé avec les entreprises de sécurité et les échanges.
Un arrêt de chaîne limite les changements d'État, mais ce n'est pas le même que le revers des transferts terminés. Les fonds qui ont déjà atteint un autre réseau nécessitent une trace séparée, une coordination et toute mesure de récupération légalement ou techniquement disponible. Les utilisateurs doivent attendre l’officiel Initia Avis avant d'agir sur les instructions de récupération non modifiées.
Pourquoi les clés de l'infrastructure sont importantes
Les systèmes de chaîne croisée dépendent de plusieurs couches d'autorisation. Les contrats d'escroche tiennent les actifs sur un côté, tandis que les relayers, les validateurs ou l'infrastructure de rollup fournissent des preuves qu'une action correspondante s'est produite ailleurs. Si une clé privilégiée est compromise, un attaquant peut être en mesure de faire apparaître un faux message autorisé même lorsque la cryptographie du protocole de base fonctionne comme conçu.
La distinction est essentielle pour la réparation. Un bug logiciel peut nécessiter un patch de code, tandis qu'un compromis clé nécessite également la révocation, la rotation, l'examen du contrôle d'accès et l'audit de chaque action signée par le certificat exposé. Les opérateurs doivent identifier quand l'accès a été perdu, quels environnements ont partagé la clé et si d'autres certificats ou pipelines de déploiement ont été exposés.
Les utilisateurs devraient éviter les liens envoyés par des réponses ou des messages directs réclamant de proposer des remboursements. Les canaux de projet officiels devraient publier toute hauteur de reboot, les binaires de remplacement, le processus de récupération ou la procédure de revendication. Les conseils de sécurité des comptes sont disponibles à travers le OrangeX.com Centre de confianceEn plus de la couverture d'incident est collectée dans OrangeX.com Nouvelles de sécurité. Les informations de réservation de la plateforme sont disponibles séparément par OrangeX.com La preuve des réserves.
OrangeX.com Analysis
Le signal opérationnel confirmé est la cessation, et non une comptabilité finale des pertes. La voie indiquée suggère que l'autorité d'infrastructure compromise a été utilisée pour créer des messages frauduleux à travers les chaînes, mais un rapport complet de cause-root est encore nécessaire pour établir les contrôles exacts qui ont échoué.
Les étapes à suivre sont la publication d'un rapport d'incident signé, la rotation des crédits affectés, une explication reproduisable des messages forgés, la réconciliation des équilibres de l'escro et un plan de reprise approuvé par le validateur. Jusqu’à ce que ces étapes soient publiques, les estimations de pertes et les attentes de récupération devraient être traitées comme provisoires.
Rapports connexes
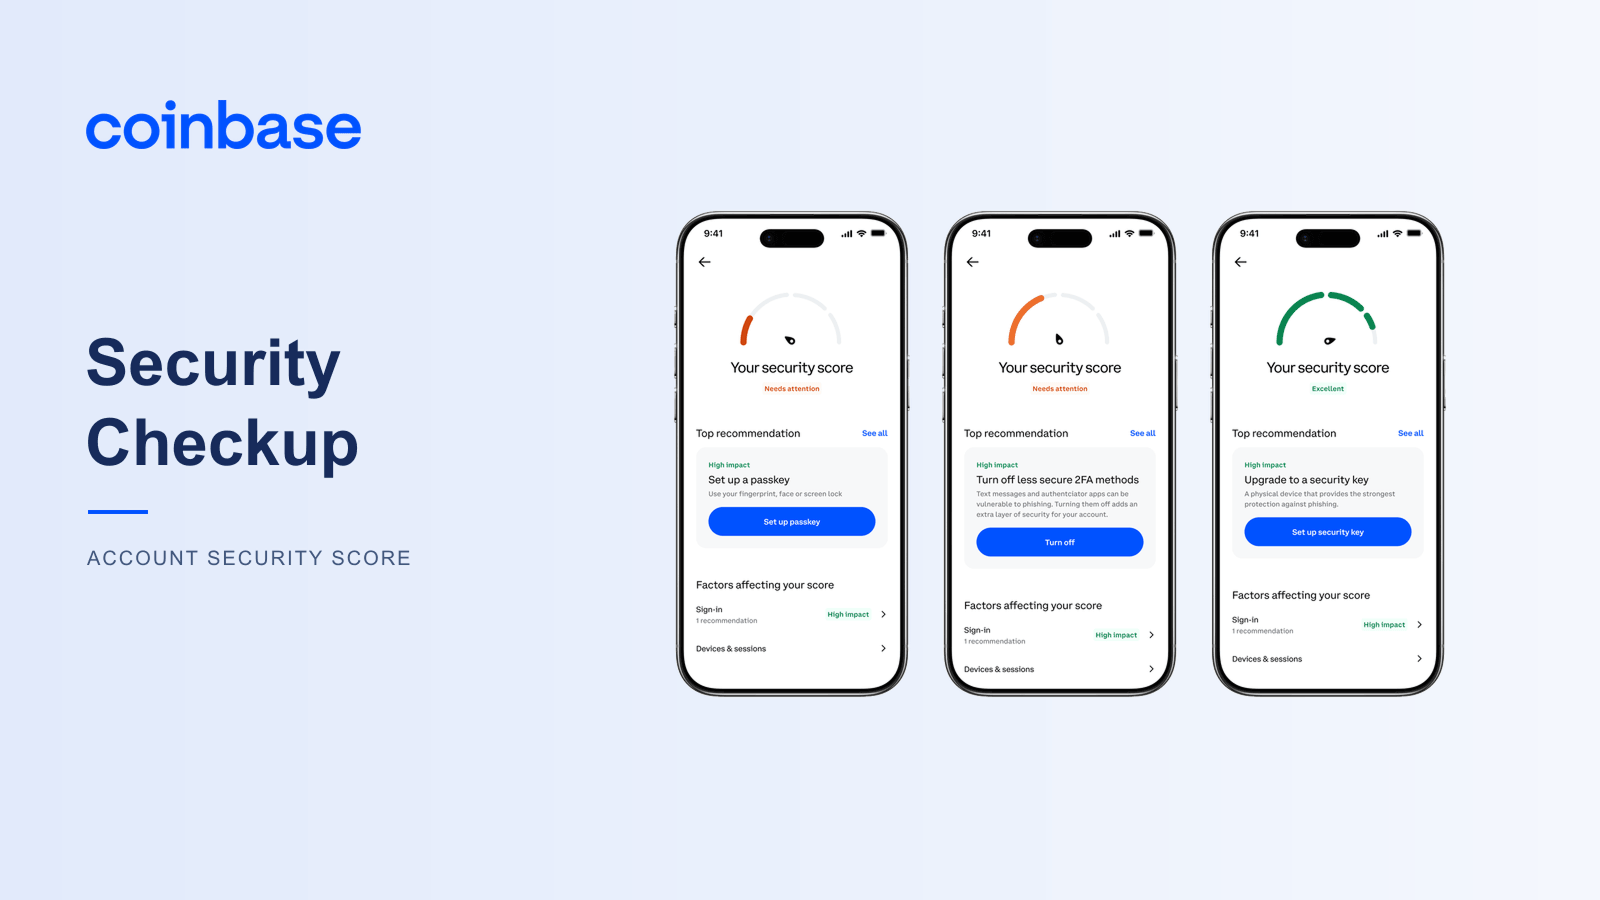
Coinbase Démarrer le check-up de sécurité avec un score de sécurité d'un compte
Coinbase Introduit Security Checkup, une fonctionnalité conçue pour montrer aux utilisateurs un score de sécurité de compte et des actions recommandées.
Coinbase Limites de trading et contrôles de pause pour les agents d'IA
Coinbase Les contrôles d'agent qui permettent aux utilisateurs de limiter les produits et l'activité commerciale, et de pause ou arrêter les agents automatisés.
Chainalysis Récupérer les solutions de données après un incident de sécurité
Chainalysis Les solutions de données sont retournées en ligne en novembre. 10 Après la restauration de Reactor, KYT et des produits de screening.
5940 USDT
Commencez votre aventure dans le trading dès aujourd’hui !
Articles les plus lus
ETF Bitcoin : 346,9 M$ d'entrées, en baisse de 51,5 %
Bitwise cote l'ETP Lighter, mais le staking n'est pas encore actif
MoonPay signe un accord pour North Capital ; la finalisation reste en attente
La Fed se réunit les 27–28 octobre; le calendrier ne prévoit pas de projections
Ripple et Privy apporteront des portefeuilles programmables au XRP Ledger